NEXT TERMINAL · 自托管堡垒机

统一远程访问, 掌控每一次连接。

在浏览器中连接服务器、桌面与内网应用,集中管理访问权限,记录并回放运维会话。一切部署在你自己的基础设施上。

免费版 · 100 个资产 · 不限用户

  • SSH / SFTP
  • RDP
  • VNC
  • HTTP
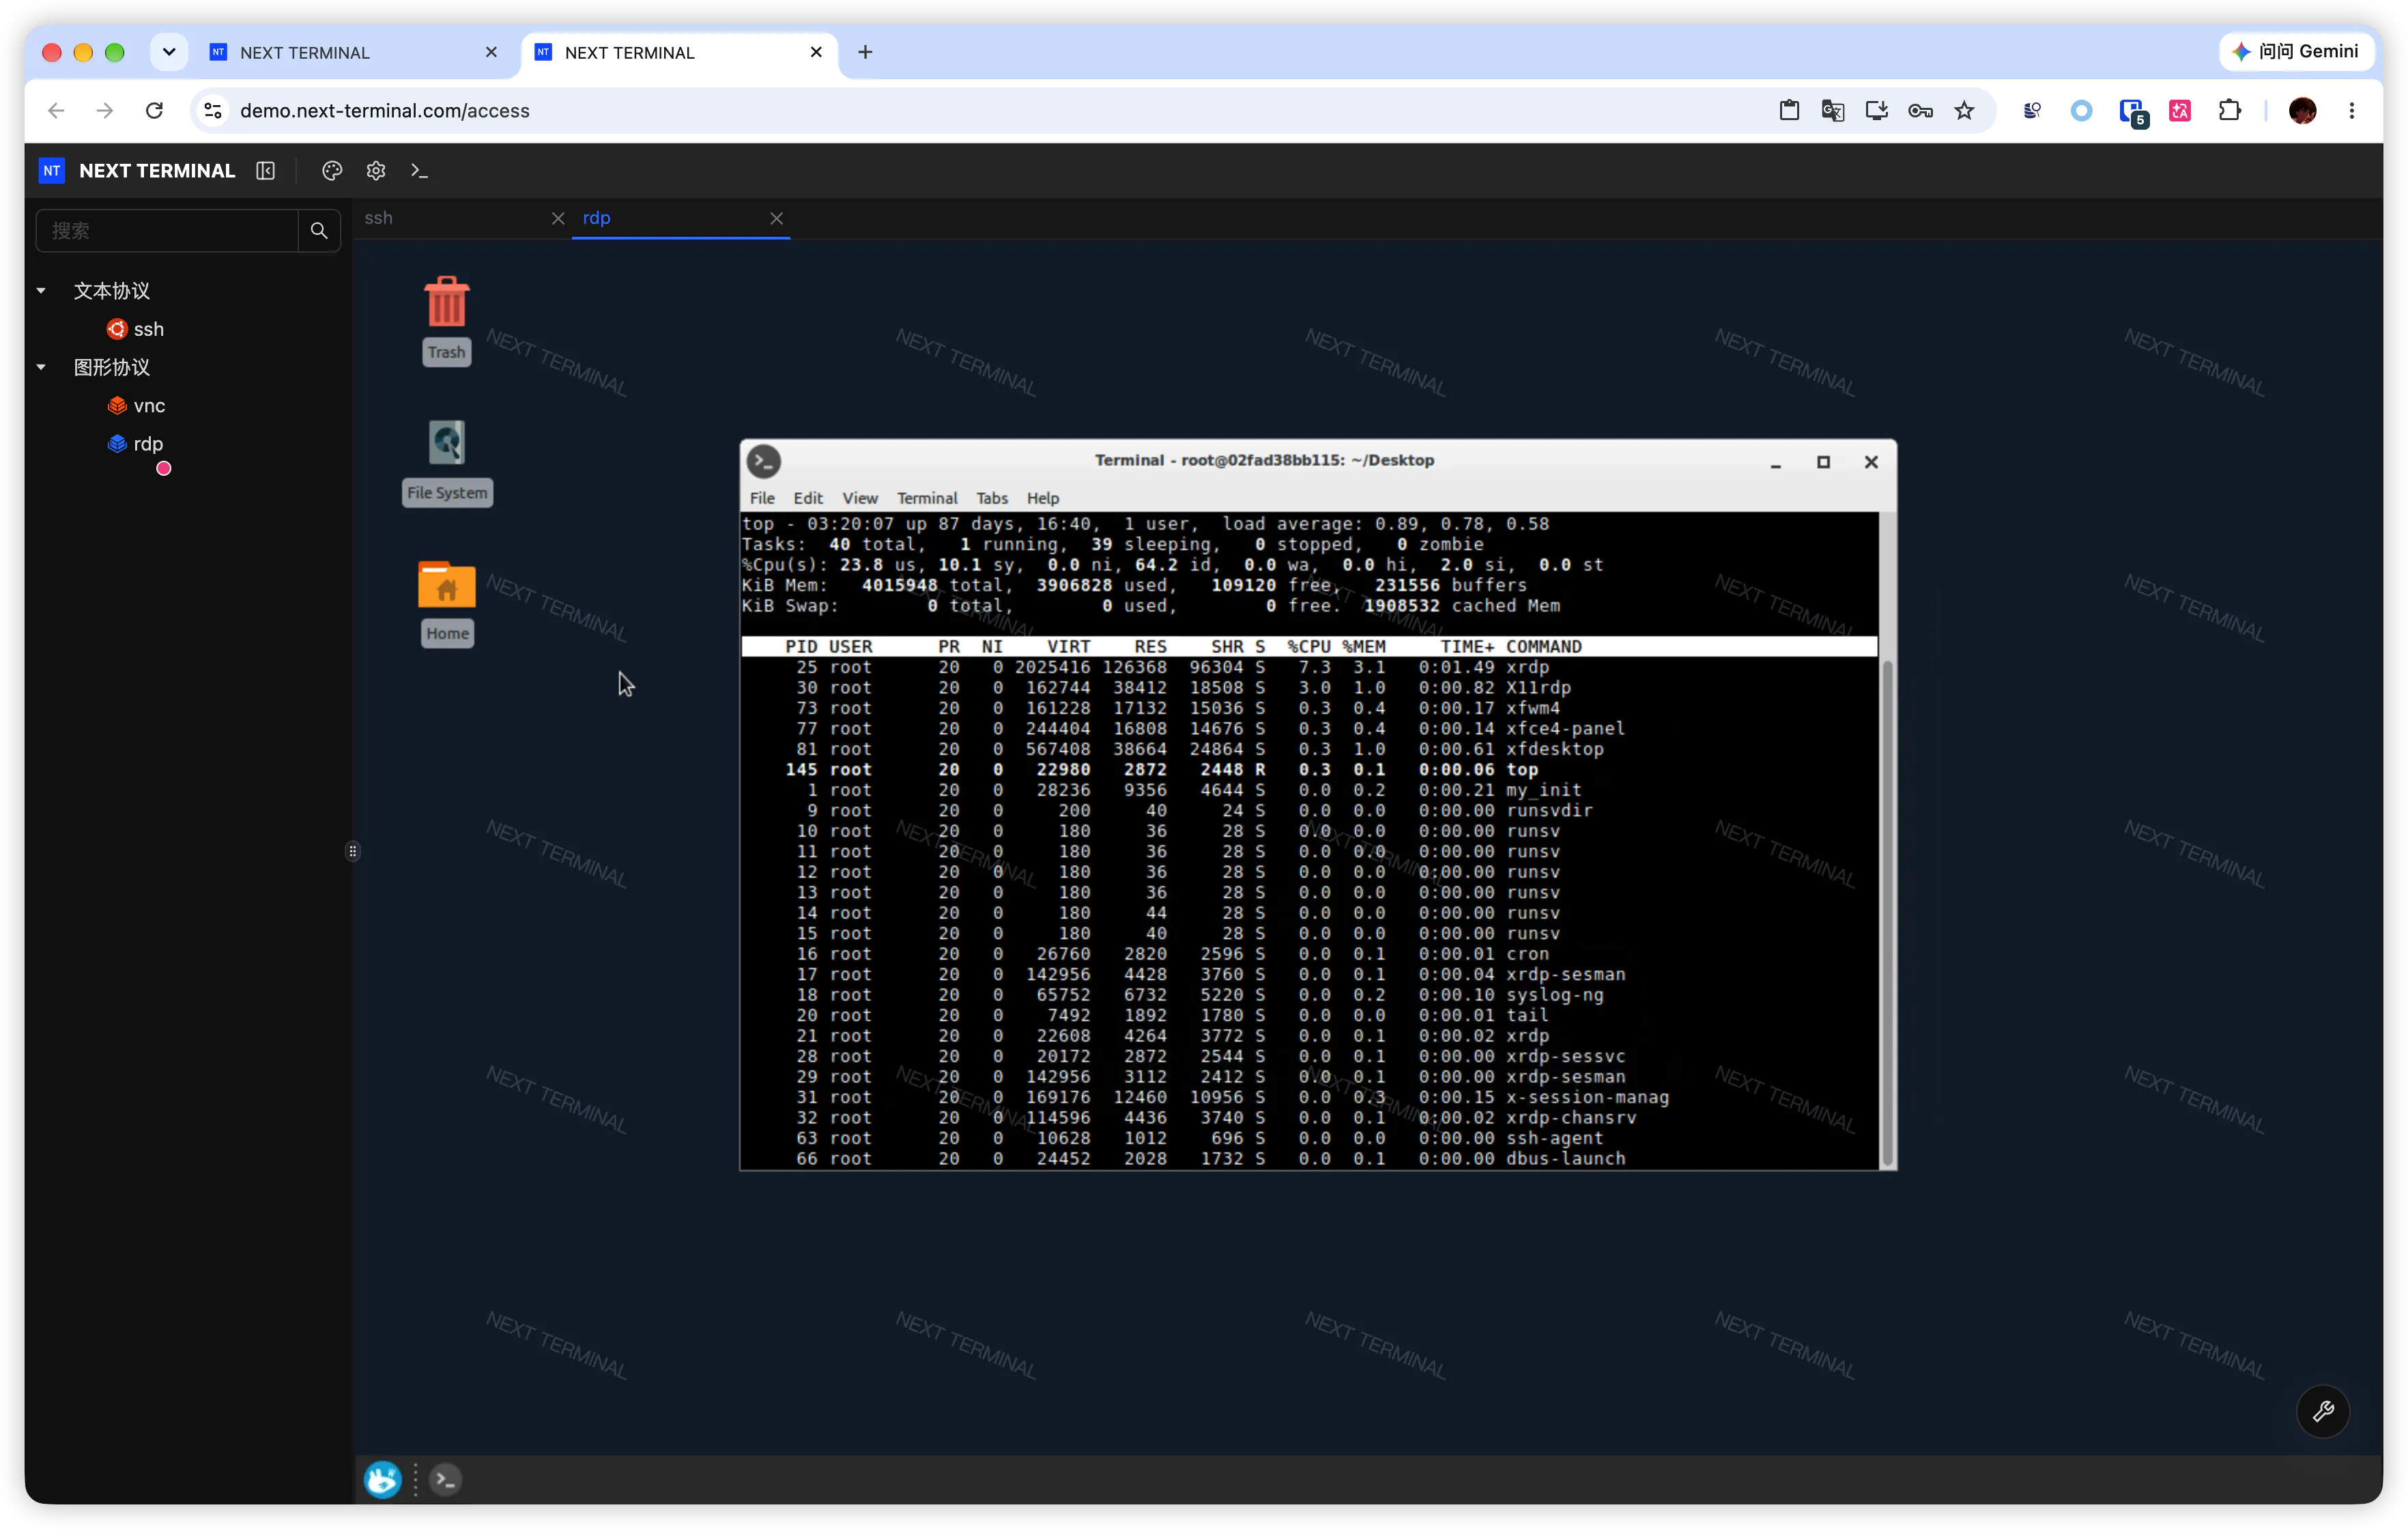
Next Terminal 远程访问工作台
在同一个浏览器工作台,连接终端与远程桌面。
01 / 统一访问

所有资产, 一个连接入口。

将分散的远程连接集中到同一个工作台。统一维护资产、凭证与分组,让团队更快找到需要的连接。
  • 支持 SSH / SFTP、RDP、VNC、Telnet、HTTP 与数据库
  • 集中管理资产、访问凭证与资产分组
了解资产管理 →
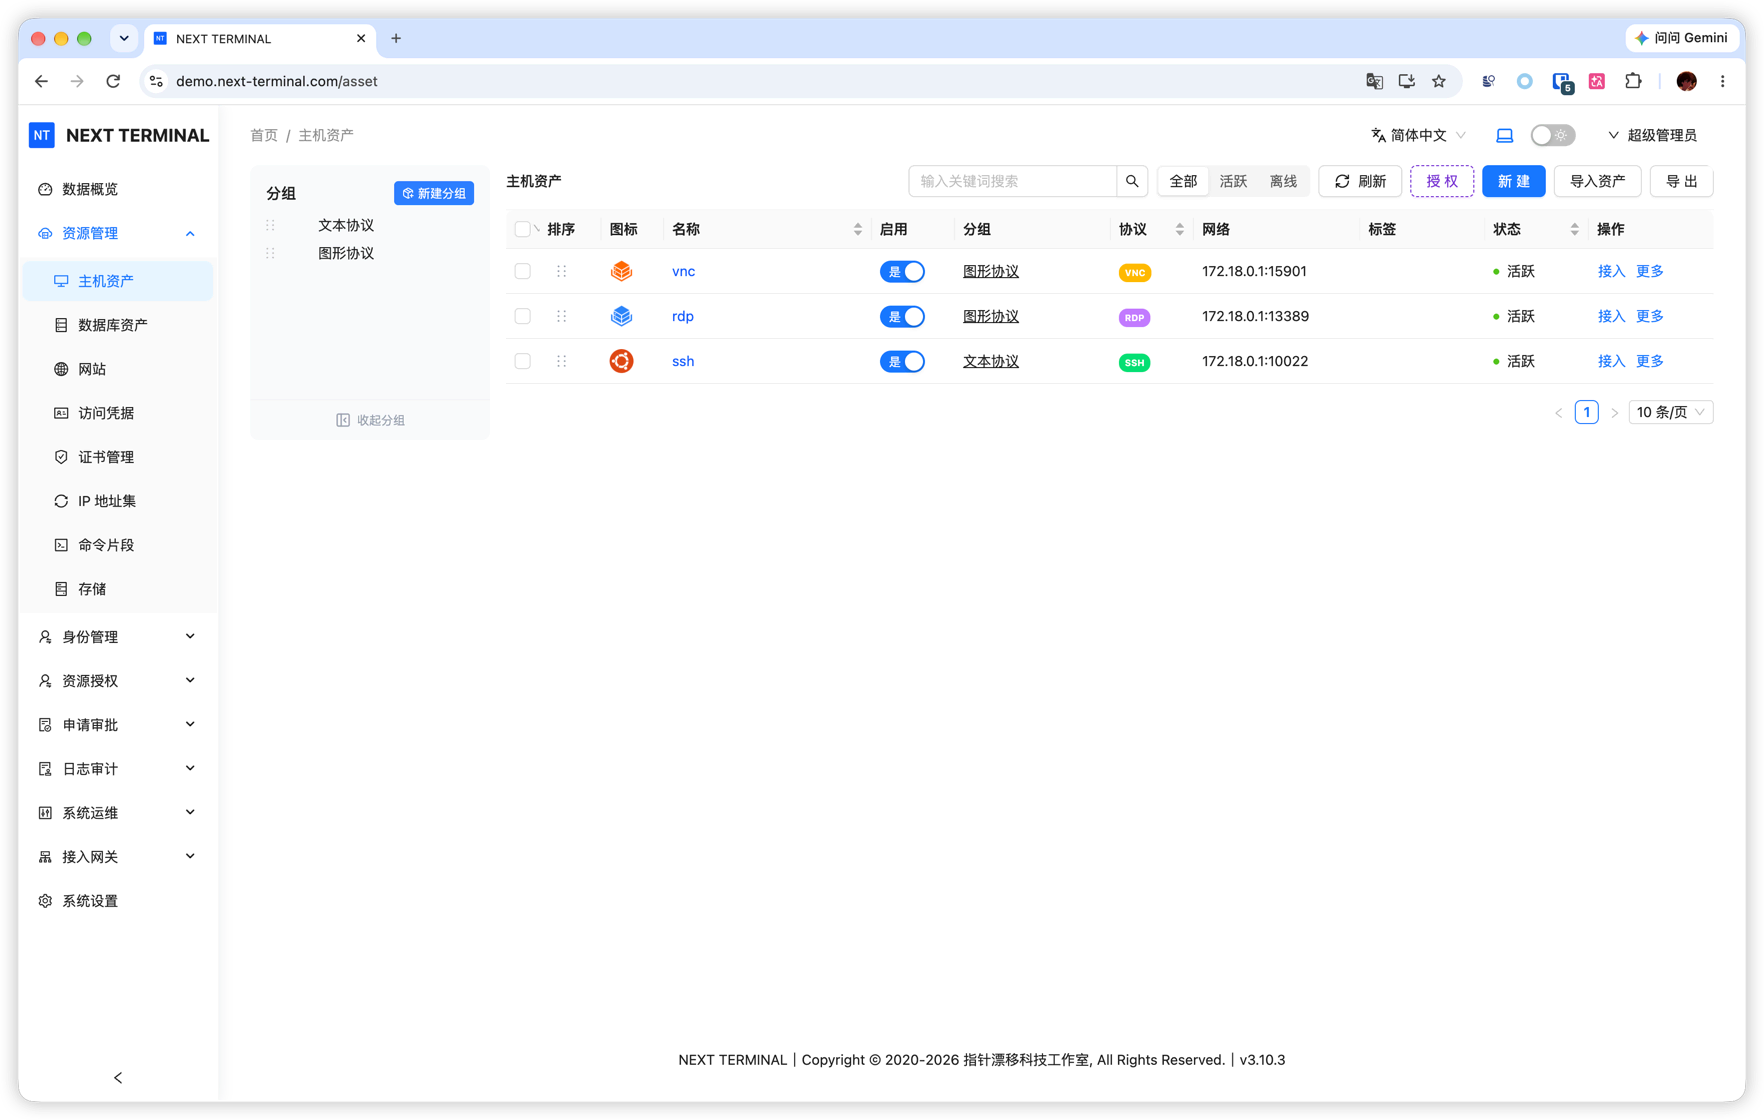
资产列表与远程连接
按分组管理资产,快速发起连接
02 / 访问控制

合适的权限, 交给合适的人。

按用户、分组与资产分配访问权限。随着团队成长,使用适合业务环境的身份认证和访问策略,让运维始终有序。
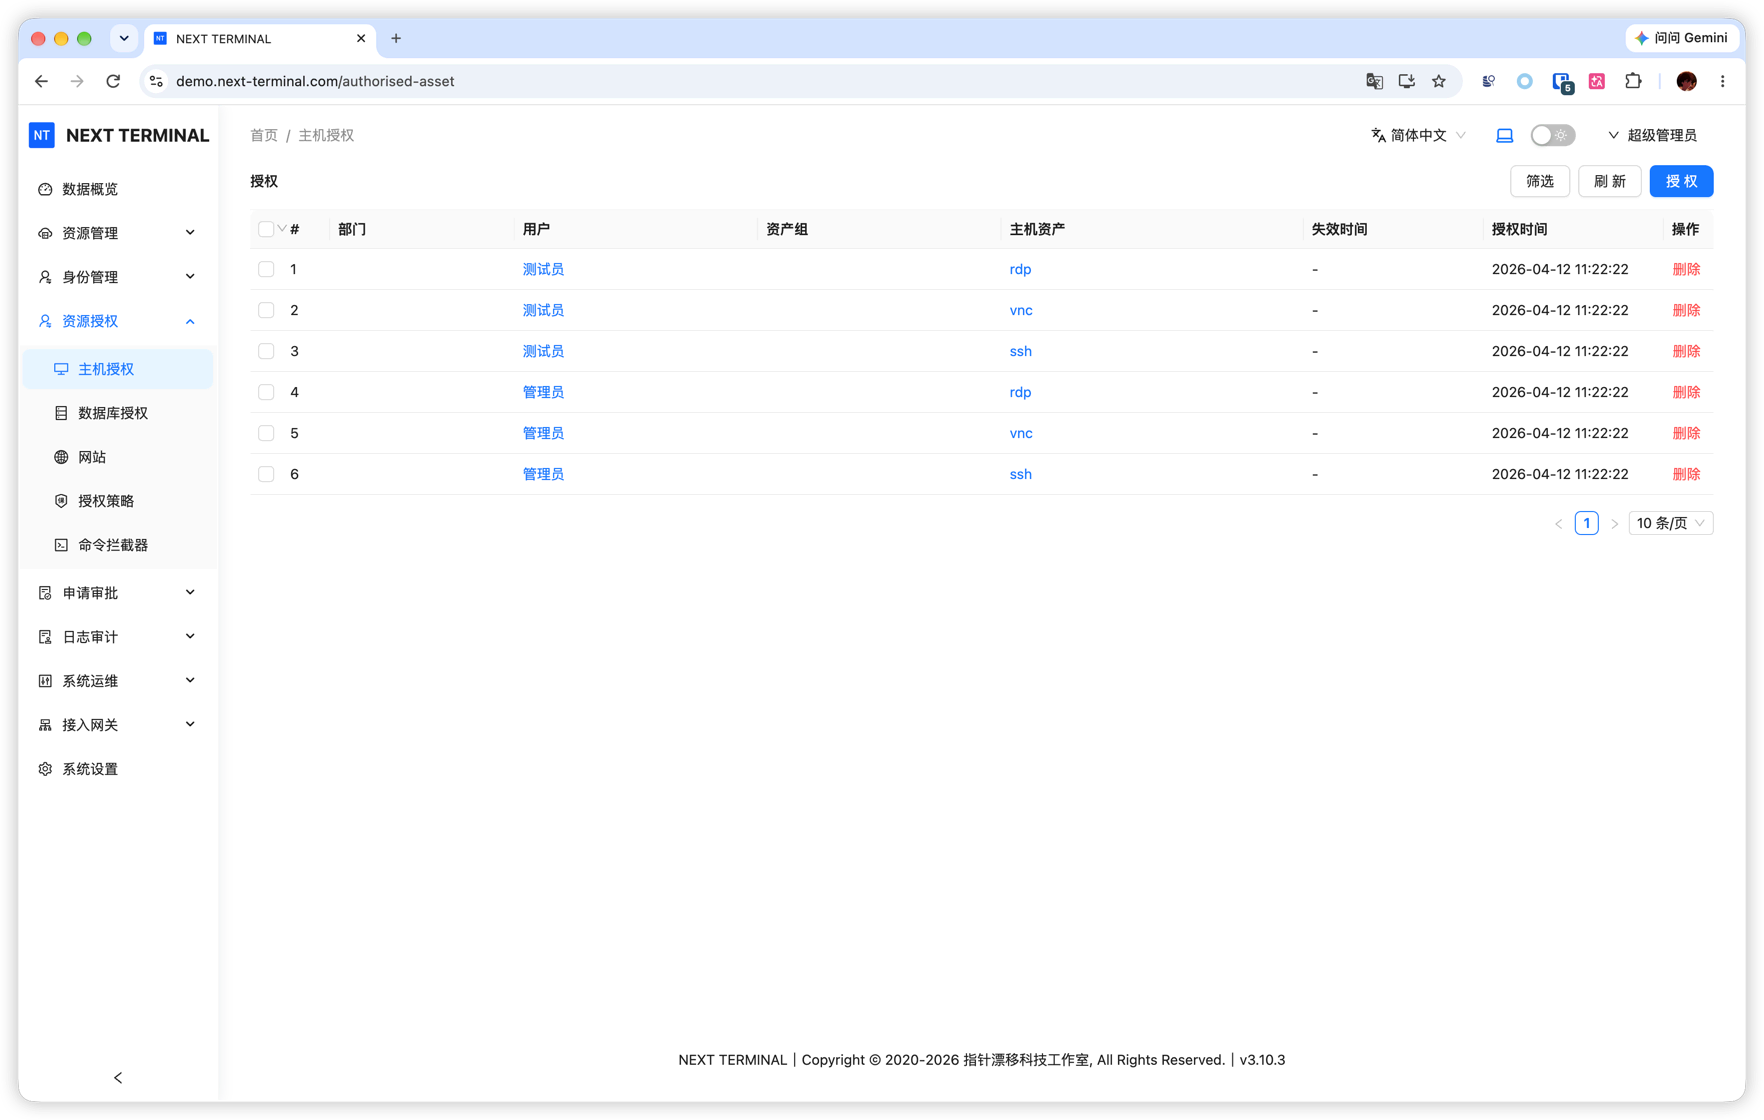
  • 按用户、用户组和资产配置授权
  • Passkey 与 TOTP 认证,SSH 命令规则
了解访问策略 →
资产授权与访问策略
用户与主机资产的授权记录
03 / 会话审计

看清操作过程, 留下完整记录。

在浏览器中回放文本与图形会话。通过实时监控和历史记录,了解操作过程,为故障排查与责任追溯提供依据。
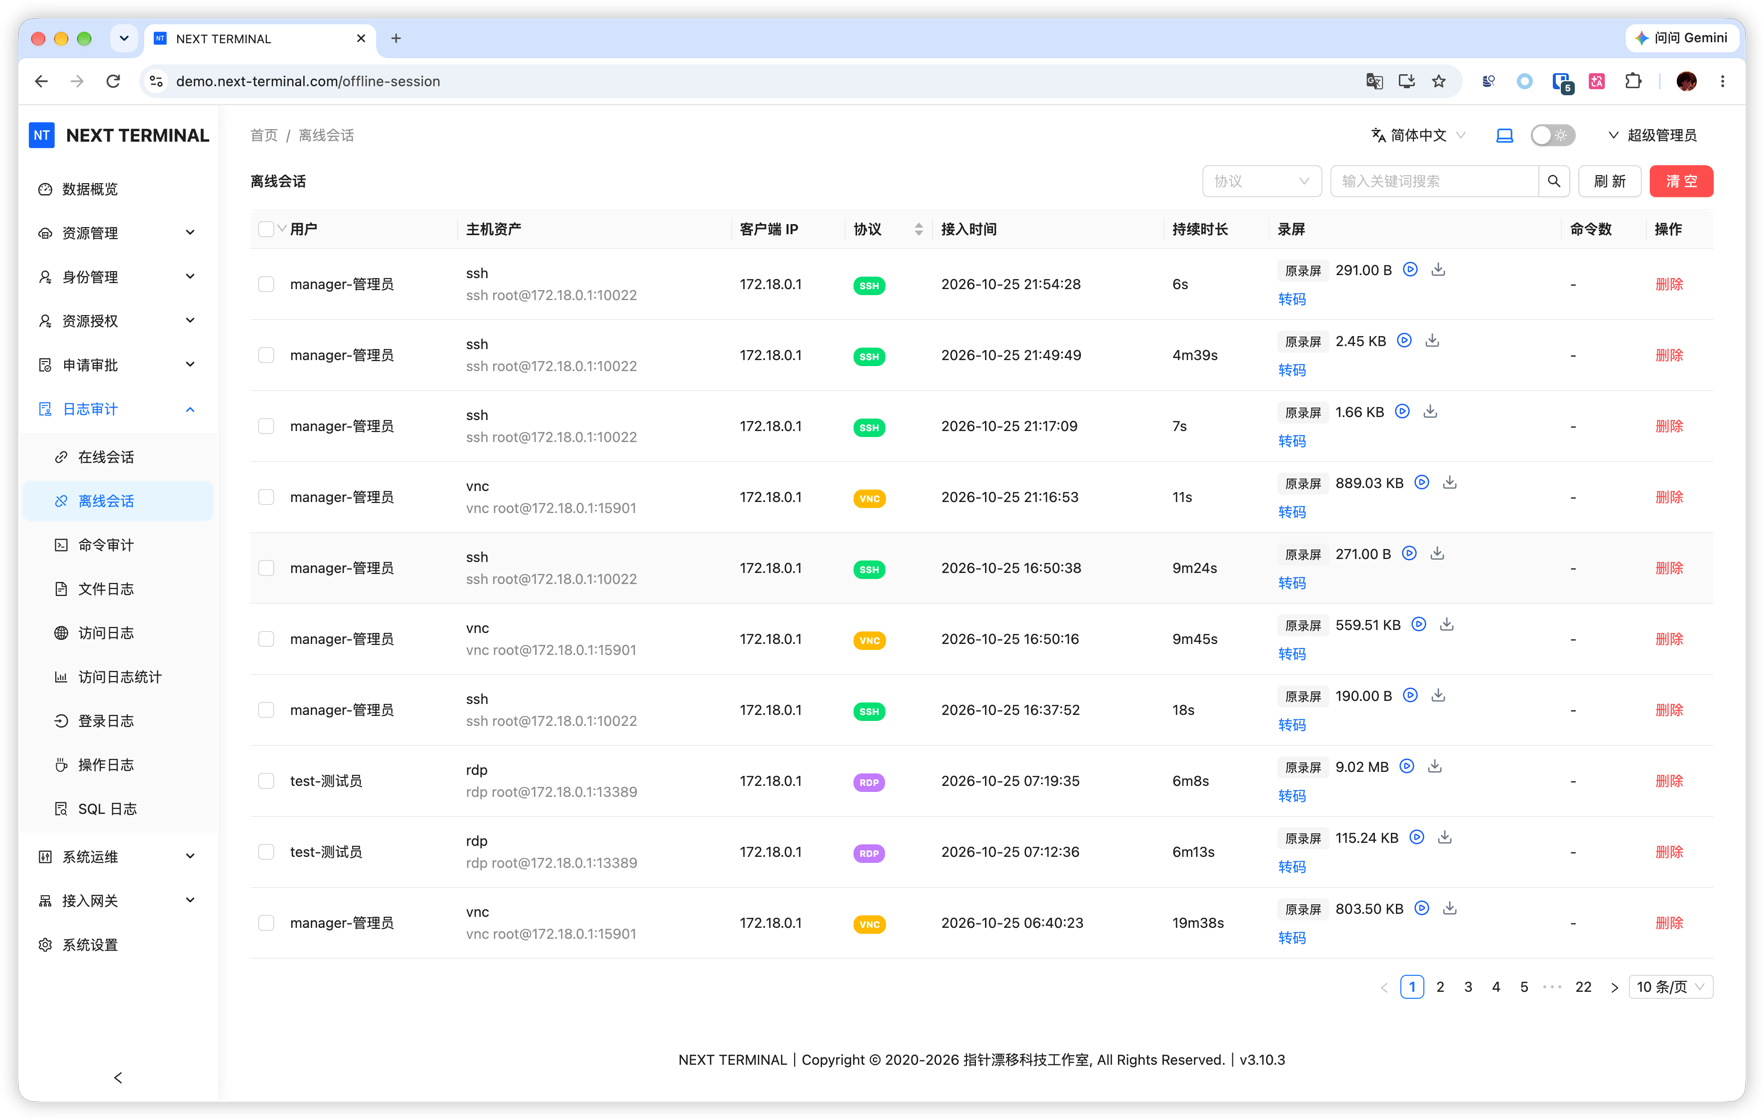
  • 实时会话监控与历史录像回放
  • 登录、命令与文件操作可追溯
了解会话审计 →
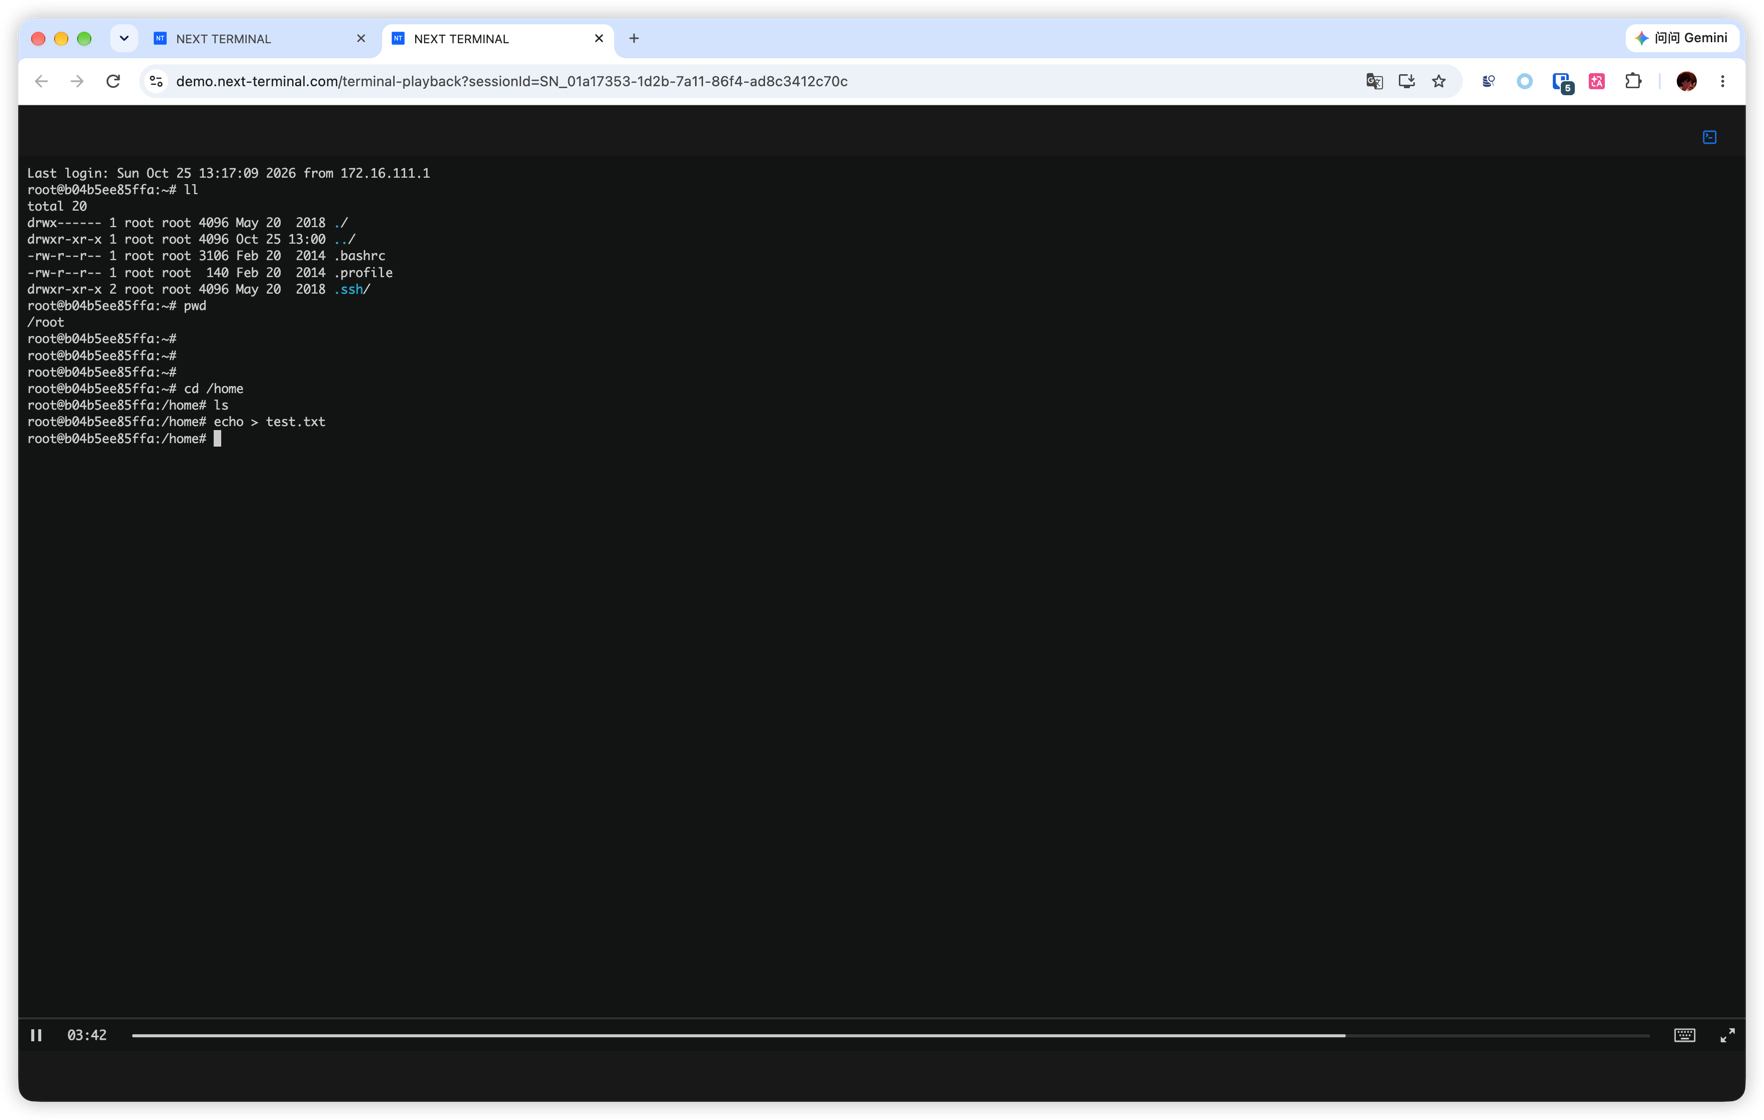
会话记录与录像回放
离线会话记录与录屏入口
SSH 终端录像回放
通过播放进度查看终端操作过程

部署在你自己的基础设施上

一个容器配上你已有的数据库与存储,不需要额外网关集群,也没有重型中间件。

部署方式

  • Docker Compose 单容器部署
  • 使用自己的 PostgreSQL 与录像存储
  • 离线部署,适配纯内网环境
  • 主备高可用部署

资源要求

  • 小团队 1 核 / 512 MB 起步
  • 2 核 / 2 GB 可支撑 25 个并发会话
  • 端口 8088(Web)、2022(SSH)、80/443(Web 资产)
  • 反向代理与客户端真实 IP 配置

安全与访问控制

身份、授权、连接与审计记录全部留在你自己的环境里。

身份与强认证

  • Passkey 与 TOTP 双因素登录
  • LDAP 与 OIDC 目录登录
  • 企业微信登录
  • HTTPS 双向认证(客户端证书)

访问控制

  • 按用户、部门、角色和资产授权
  • 登录策略限制访问时间与来源地址
  • 危险命令拦截与命令过滤规则
  • 会话超时自动断开

审计与追溯

  • 会话录像与历史回放
  • 操作、登录、文件与 SQL 审计日志
  • 资产接入水印
  • 离线会话记录

数据自主可控

  • 资产、凭证与录像不离开你的网络
  • 离线授权许可激活
  • 数据库与录像存储由你掌控

在线演示

无需注册,使用演示账号直接体验资产接入、会话审计与授权管理的完整流程。

常见问题

开源范围、免费版边界与部署方式。

Next Terminal 是开源软件吗?

Web 前端开源,采用 Apache-2.0 许可,代码在 GitHub 仓库。服务端自 v2.0.0 起不再开源;v1.3.9 及更早版本仍为 Apache-2.0 许可。免费版可私有化部署,包含 100 个资产。

免费版包含哪些能力?

不限用户、100 个资产,核心能力免费:多协议统一访问、授权管理、会话审计与录像、命令拦截、Passkey/TOTP 认证。付费授权提升资产额度,并解锁企业身份集成、网关与高级审计能力。

可以完全不联网部署吗?

可以。在内网主机上部署容器,接入自己的 PostgreSQL 与录像存储,连接数据不离开你的环境;授权许可支持离线激活。

和 JumpServer 有什么区别?

两者都覆盖 SSH/RDP/VNC/HTTP 接入、授权与审计。Next Terminal 的差别是占用小:单容器部署,1 核 512 MB 起步,中小团队不必再单独维护网关、代理与 worker 集群。